직원들이 보고서 요약이나 메일 초안을 챗GPT로 쓰는 걸 보면서, 회사 자료가 밖으로 나가는 건 아닌지 걱정되시나요? 막는 것보다 “무엇은 넣어도 되고 무엇은 안 되는지”를 한 장으로 정해 주고, 학습 설정과 공유 링크만 관리해도 위험의 대부분이 줄어듭니다. 제가 작은 사무실에서 AI 사용 규칙을 직접 만들고 석 달 동안 고쳐 가며 정착시킨 기준을 그대로 옮겼습니다.
이 글에서 확인할 것
- 업무용 AI 도구를 개인 계정·팀 요금제·회사 계약형으로 나누는 법
- 회사 자료가 실제로 새는 다섯 군데와 흔한 실수
- 입력 가능 정보 구분표와 사내 규칙 만드는 순서
업무에 쓰는 AI 도구는 세 갈래로 나뉜다
첫 번째는 직원 개인 계정입니다. 각자 가입한 무료나 개인 유료 계정으로 쓰는 경우인데, 회사가 대화 기록을 볼 수도 지울 수도 없습니다. 직원이 퇴사하면 그 안에 쌓인 업무 대화도 함께 나갑니다.
두 번째는 팀 요금제입니다. 관리자가 구성원을 초대하고 빼는 방식이라 퇴사자 계정을 바로 정리할 수 있고, 보통 입력 내용을 모델 학습에 쓰지 않는다는 조건이 붙습니다. 세 번째는 회사 계약형입니다. 보안 심사, 접속 기록, 데이터 보관 기간까지 계약서로 정하는 형태로 규모가 큰 곳이 주로 씁니다. 요금제별 세부 조건은 바뀌므로 각 서비스의 요금제 안내 화면에서 확인하세요.
제 경험상 열 명 안팎 사무실이라면 개인 계정을 그대로 두는 것보다 팀 요금제로 묶는 쪽이 관리 부담이 훨씬 적었습니다. 누가 쓰고 있는지 목록이 보인다는 것만으로도 규칙이 지켜지기 시작합니다.
회사 자료가 새는 다섯 군데
가장 흔한 건 통째로 붙여 넣기입니다. 거래처 이름과 금액이 들어간 견적서, 고객 연락처가 섞인 엑셀을 “정리해 줘” 한마디와 함께 그대로 넣습니다. 두 번째는 파일 업로드입니다. 계약서 PDF를 올려 요약을 받는 건 편하지만, 그 파일이 대화 기록에 남는다는 걸 잊기 쉽습니다.
세 번째는 대화 공유 링크입니다. 동료에게 보여 주려고 만든 링크가 메신저 단체방을 타고 외부로 퍼지는 경우가 있습니다. 네 번째는 브라우저 확장 프로그램과 AI 에이전트 연결입니다. 메일함이나 드라이브 접근 권한을 넓게 주면, 악성 메일 한 통에 숨겨진 지시문을 AI가 그대로 따르는 일이 생길 수 있습니다. 다섯 번째는 개인 폰 앱입니다. 회사 PC에서는 조심하다가 퇴근길에 폰으로 같은 자료를 넣는 식입니다.
팁 하나: 에이전트나 확장 프로그램에 메일·드라이브 권한을 줄 때는 “읽기만” 가능한 범위로 시작하세요. 외부 연결 권한을 점검하는 감각은 API 키 유출 막는 설정 6가지: 외주 개발 맡긴 회사 점검용에서 다룬 내용과 같습니다.
AI에 넣어도 되는 정보 구분표
아래 표는 사내 규칙 첫 장에 그대로 붙여 쓸 수 있게 정보 종류를 여섯 가지로 나눈 것입니다. 직원이 헷갈릴 때 이 표 한 장만 보고 판단할 수 있게 만드는 게 목표입니다.
| 정보 종류 | 예시 | 입력 여부 | 대신 하는 방법 |
|---|---|---|---|
| 공개된 자료 | 홈페이지 소개문, 보도자료 | 입력 가능 | 그대로 써도 됨 |
| 일반 업무 문장 | 회의 안내, 사내 공지 초안 | 입력 가능 | 사람 이름만 빼고 입력 |
| 거래처 정보 | 업체명, 견적 금액 | 조건부 | 업체명을 A사로 바꿔 입력 |
| 고객 개인정보 | 이름, 연락처, 주소 | 입력 금지 | 열 이름만 남기고 값 삭제 |
| 계약서·내부 문서 | 계약 원문, 인사 자료 | 입력 금지 | 조항 구조만 말로 설명 |
| 접속 정보 | 비밀번호, API 키 | 절대 금지 | 예시 값으로 바꿔 질문 |
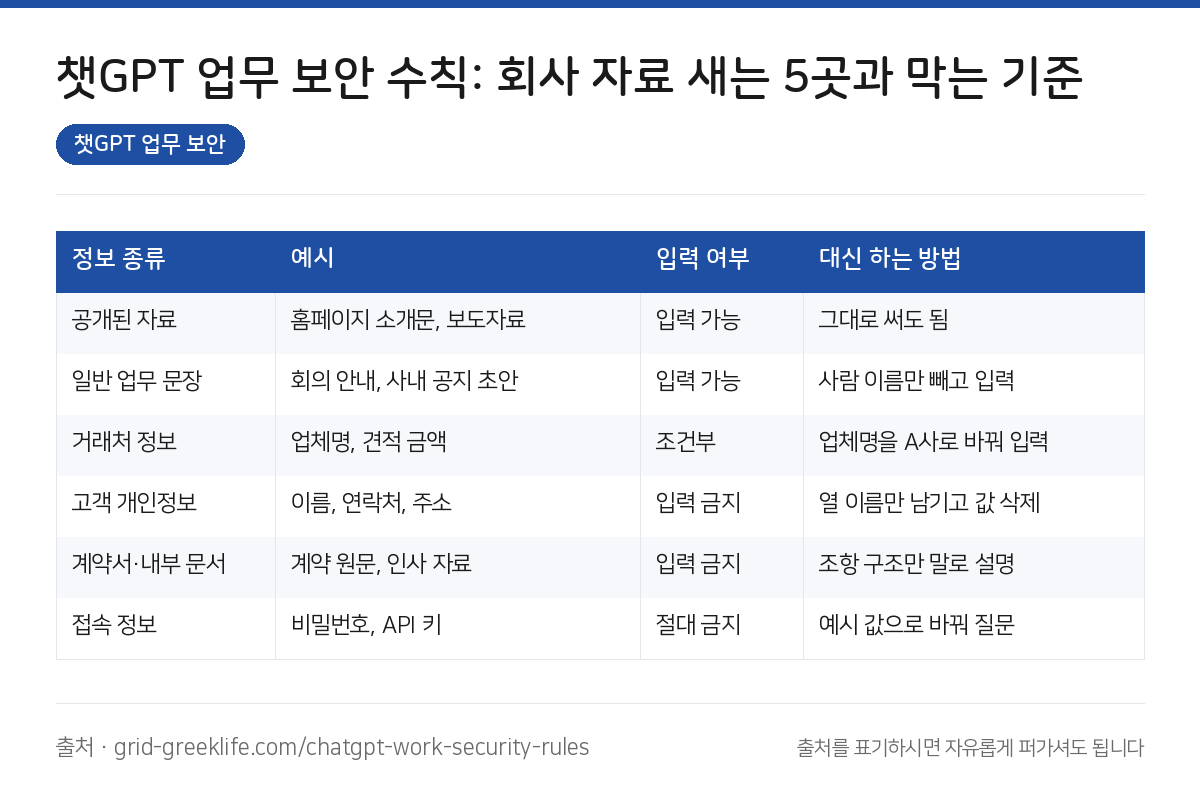
표에서 가장 쓸모 있는 칸은 마지막 “대신 하는 방법”입니다. 금지만 적어 두면 직원들은 몰래 쓰지만, 업체명을 A사로 바꾸는 식의 대안을 주면 대부분 따라옵니다. 저도 처음엔 금지 목록만 돌렸다가 아무도 안 지키는 걸 보고 이 칸을 추가했습니다.
사내 AI 사용 규칙 만드는 순서
먼저 지금 누가 어떤 AI 도구를 쓰는지 조사합니다. 익명 설문으로 물으면 솔직한 답이 나옵니다. 저희 사무실은 조사해 보니 관리자가 아는 것보다 두 배 많은 도구가 쓰이고 있었습니다.
그다음 위 구분표를 회사 상황에 맞게 고칩니다. 업종에 따라 거래처 정보를 “입력 금지”로 올려야 하는 곳도 있습니다. 세 번째로 쓸 도구를 한두 개로 정하고 팀 요금제나 회사 계정으로 옮깁니다. 개인 계정에 남은 업무 대화는 본인이 정리하도록 기한을 줍니다.
마지막으로 규칙을 한 장짜리 문서로 만들어 입사 서류에 넣고, 분기마다 한 번 바뀐 점을 공지합니다. 규칙이 열 장을 넘으면 아무도 읽지 않으니 한 장을 넘기지 않는 게 요령입니다.
학습 설정과 공유 링크 관리 팁
대부분의 AI 서비스는 설정의 데이터 관련 메뉴에 “대화를 모델 개선에 사용” 같은 항목을 두고 있습니다. 개인 계정을 계속 쓸 수밖에 없는 직원이 있다면 이 항목부터 끄게 하고, 화면 캡처로 확인받으세요. 메뉴 이름과 위치는 서비스마다 다르니 도움말 화면에서 찾는 게 빠릅니다.
공유 링크는 한 달에 한 번 설정의 공유 링크 관리 화면에서 목록을 열어 필요 없는 것을 지웁니다. 대화 기록도 업무가 끝난 건 삭제하는 습관을 들이면 계정이 털렸을 때 피해가 줄어듭니다.
제가 권하는 방식은 AI 계정에도 2단계 인증을 거는 것입니다. 대화 기록 자체가 회사 자료 창고라서, 계정 하나가 뚫리면 몇 달 치 업무가 한꺼번에 나갑니다.
점검 목록과 정리
아래 일곱 가지를 예, 아니오로 확인해 보세요.
- 직원들이 쓰는 AI 도구 목록을 파악했는가
- 업무용 AI를 팀 요금제나 회사 계정으로 묶었는가
- 입력 가능·금지 정보 구분표를 직원에게 나눠 줬는가
- 금지 항목마다 대신 하는 방법을 적어 뒀는가
- 개인 계정의 모델 학습 사용 항목을 껐는가
- 공유 링크와 오래된 대화를 주기적으로 지우는가
- 에이전트·확장 프로그램 권한을 최소로 줬는가
정리하면 AI를 막기보다 넣어도 되는 정보를 정해 주고, 계정과 링크를 회사가 관리하는 구조로 옮기는 것이 핵심입니다. 혹시 AI 계정 보안까지 손보실 계획이라면 2단계 인증 설정 우선순위 5곳: 비밀번호 털려도 계정 지키기도 참고해 보세요. 사내 AI 규칙을 만들며 부딪힌 경험이 있으면 댓글로 남겨 주세요. 위 요약 이미지는 출처만 표기하시면 자유롭게 퍼가셔도 됩니다.
금지 목록 대신 대안을 주고, AI 계정은 회사가 관리한다.