거래처에서 “은행 사정으로 입금 계좌가 바뀌었다”는 메일을 받고 그대로 송금해도 되는지 망설여 본 적 있으신가요? 거래처 계좌 변경 메일은 메일에 적힌 연락처가 아니라 예전부터 저장해 둔 담당자 번호로 직접 전화해 확인하기 전까지는 송금하지 않는 것이 정답입니다. 제가 결제 업무를 맡던 시절 실제로 받았던 가짜 메일을 걸러낸 과정을 바탕으로 확인 절차를 정리했습니다.
이 글에서 확인할 것
- 계좌 변경 요청이 들어오는 세 가지 경로
- 진짜처럼 보이는 가짜 메일에서 흔히 놓치는 부분
- 송금 전 확인 표와 사고가 났을 때 할 일
계좌 변경 요청은 세 갈래로 들어온다
첫째는 거래처 담당자 메일 계정이 실제로 해킹된 경우입니다. 주소도 서명도 평소와 같고, 이전 메일 스레드에 답장하는 형태라 가장 속기 쉽습니다. 둘째는 거래처 도메인과 한두 글자만 다른 주소를 새로 만들어 보내는 경우입니다. 셋째는 우리 회사 쪽 메일함이 털려서 중간에 오가는 메일을 공격자가 읽고 있는 경우입니다.
세 경우 모두 공통점은 “급하다”와 “이번 달부터”라는 말이 붙는다는 점입니다. 결제일 직전에 오고, 기존 계좌는 점검 중이라 입금이 안 된다는 식으로 시간을 줄이려 합니다.
제 경험상 메일 내용만 읽고 진짜인지 가려내는 건 거의 불가능했습니다. 그래서 저는 계좌 변경은 메일로 판단하지 않고 전화로만 판단한다는 원칙 하나만 지키라고 권합니다.
가짜 메일에서 놓치기 쉬운 부분
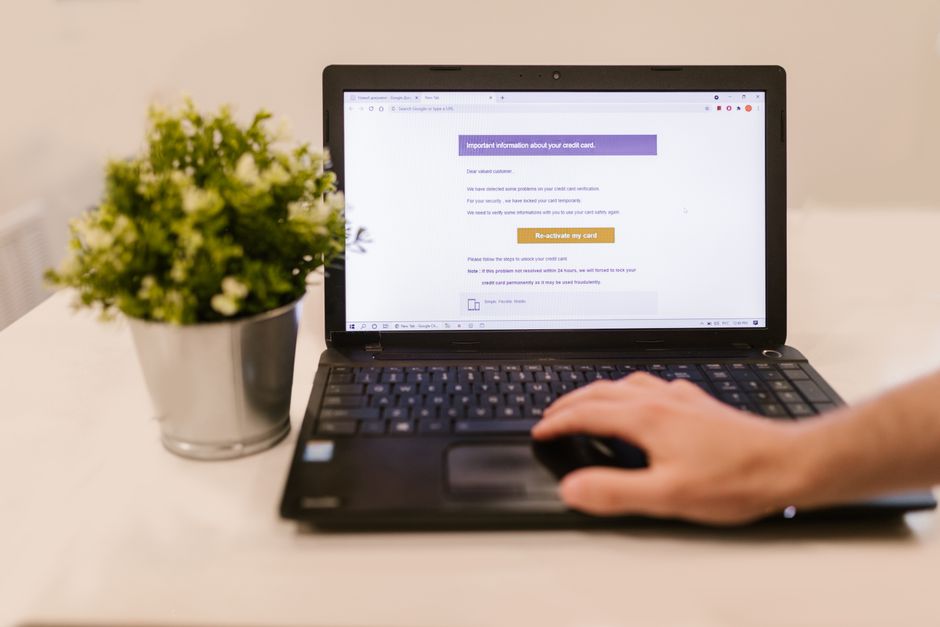
가장 흔한 실수는 보낸 사람 이름만 보고 주소를 펼쳐 보지 않는 것입니다. 메일 앱은 표시 이름을 크게 보여 주기 때문에 실제 주소의 도메인이 rn과 m처럼 바뀌어 있어도 지나치기 쉽습니다. 보낸 사람 이름을 눌러 전체 주소를 펼친 뒤, 예전 메일의 주소와 한 글자씩 대조해 보세요.
두 번째는 답장 주소입니다. 보낸 주소는 진짜인데 답장을 누르면 다른 주소로 가도록 설정된 메일이 있습니다. 답장 창의 받는 사람 칸을 꼭 확인합니다. 세 번째는 메일 서명에 적힌 새 전화번호로 확인 전화를 거는 것입니다. 그 번호가 공격자 번호라면 확인 절차 자체가 무의미해집니다.
실제로 제가 받았던 메일은 평소 거래처 담당자 말투까지 흉내 냈지만, 계좌 예금주가 회사명이 아닌 개인 이름이었습니다. 예금주 이름이 거래처 법인명과 다르면 그것만으로도 송금을 멈출 이유가 됩니다.
송금 전 확인 표
아래 표는 계좌 변경 메일을 받았을 때 송금 담당자가 하나씩 지워 나가면 되는 항목입니다. 한 줄이라도 확인이 안 되면 결제를 미룹니다.
| 확인 항목 | 확인 방법 | 멈춰야 할 신호 |
|---|---|---|
| 발신 주소 | 예전 메일 주소와 글자 대조 | 도메인 철자가 다름 |
| 답장 주소 | 답장 창 받는 사람 칸 확인 | 보낸 주소와 다른 주소 |
| 담당자 확인 | 저장된 번호로 직접 통화 | 메일 속 새 번호만 안내 |
| 예금주 이름 | 계좌 조회 화면 예금주 | 법인명이 아닌 개인명 |
| 변경 서류 | 통장 사본과 공문 요청 | 서류 없이 메일로만 요청 |
| 내부 승인 | 결재자 1명 추가 확인 | 담당자 혼자 처리 |
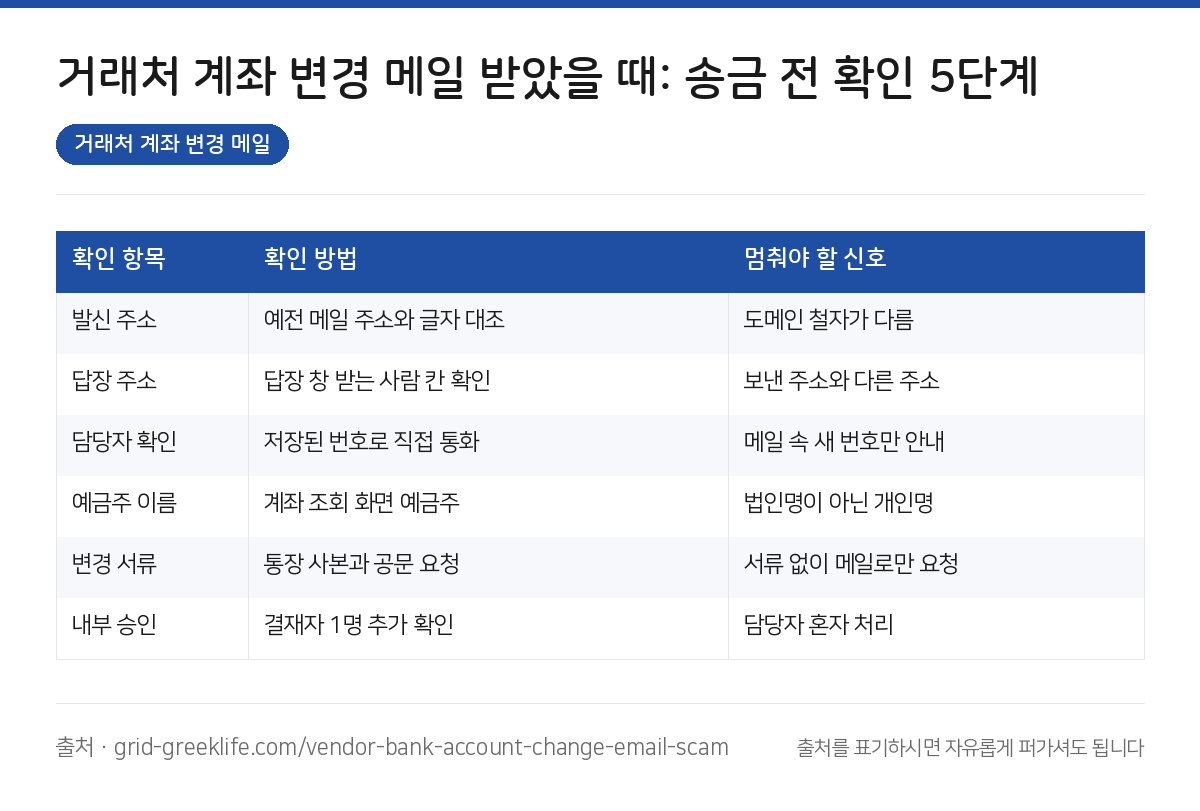
표에서 가장 중요한 줄은 담당자 확인입니다. 통화할 때는 “계좌 바꾸셨어요?”처럼 예·아니오로 답할 질문보다 “새 계좌 은행이 어디였죠?”처럼 상대가 직접 말하게 하는 질문이 안전합니다. 팁 하나: 통화 내용과 시각을 결재 문서 비고란에 한 줄 남겨 두면 나중에 책임 소재가 분명해집니다.
계좌 변경 메일 처리 5단계
먼저 메일에 바로 답장하지 말고 보낸 주소와 답장 주소를 펼쳐 예전 메일과 비교합니다. 이 단계에서 이상하면 메일을 삭제하지 말고 보관해 둡니다. 나중에 신고할 때 원본 메일이 증거가 됩니다.
그다음 거래처 연락처 목록이나 계약서에 적힌 번호로 담당자에게 전화합니다. 메일에 적힌 번호는 쓰지 않습니다. 세 번째로 진짜 변경이라면 새 계좌의 통장 사본과 회사 직인이 찍힌 변경 공문을 받습니다.
네 번째로 소액을 먼저 보내고 거래처가 입금을 확인해 준 뒤 나머지를 보냅니다. 마지막으로 거래처 정보에서 계좌를 바꿀 때는 결재자 한 명이 더 확인하도록 내부 규칙을 정합니다. 저는 이 마지막 단계가 귀찮아 보여도 사고를 막는 데 가장 효과가 컸다고 생각합니다.
이미 송금했거나 메일함이 의심될 때
송금한 뒤에 사기가 의심되면 시간이 가장 중요합니다. 바로 송금한 은행 고객센터에 연락해 반환 요청이 가능한지 묻고, 경찰 사이버범죄 신고 창구에 신고합니다. 해외 송금이었다면 송금 은행에 송금 취소 요청 절차를 따로 물어봐야 합니다.
동시에 우리 회사 메일함도 점검합니다. 메일 설정에서 모르는 자동 전달 규칙이나 필터가 생겼는지 보고, 비밀번호를 바꾼 뒤 2단계 인증을 켭니다. 거래처에도 해킹 가능성을 알려야 다른 고객사 피해를 막을 수 있습니다. 계정 보호 설정 순서는 2단계 인증 설정 우선순위 5곳에 따로 정리해 두었습니다.
제가 겪어 보니 사고 직후에는 당황해서 메일부터 지우는 분이 많았습니다. 원본 메일과 송금 내역 화면은 지우지 말고 그대로 캡처해 두세요.
점검 목록과 정리
- 보낸 사람 전체 주소를 예전 메일과 대조했는가
- 답장 창의 받는 사람 주소를 확인했는가
- 저장해 둔 번호로 담당자와 직접 통화했는가
- 새 계좌 예금주가 거래처 법인명과 같은가
- 통장 사본과 변경 공문을 받았는가
- 소액 송금 후 입금 확인을 받았는가
- 계좌 변경에 결재자 확인 규칙이 있는가
정리하면 거래처 계좌 변경 메일은 메일 안의 어떤 정보도 믿지 말고, 저장된 번호로 전화하고 서류를 받은 뒤에만 송금하면 됩니다. 메일 자체가 엉뚱한 곳으로 새는 문제가 함께 있다면 회사 메일 스팸함 직행 막는 설정도 참고해 보세요. 비슷한 메일을 받아 본 경험이 있으면 댓글로 남겨 주세요. 위 요약 이미지는 출처만 표기하시면 자유롭게 퍼가셔도 됩니다.
계좌 변경은 메일로 믿지 않고, 저장된 번호로 전화해 확인한 뒤에만 보낸다.